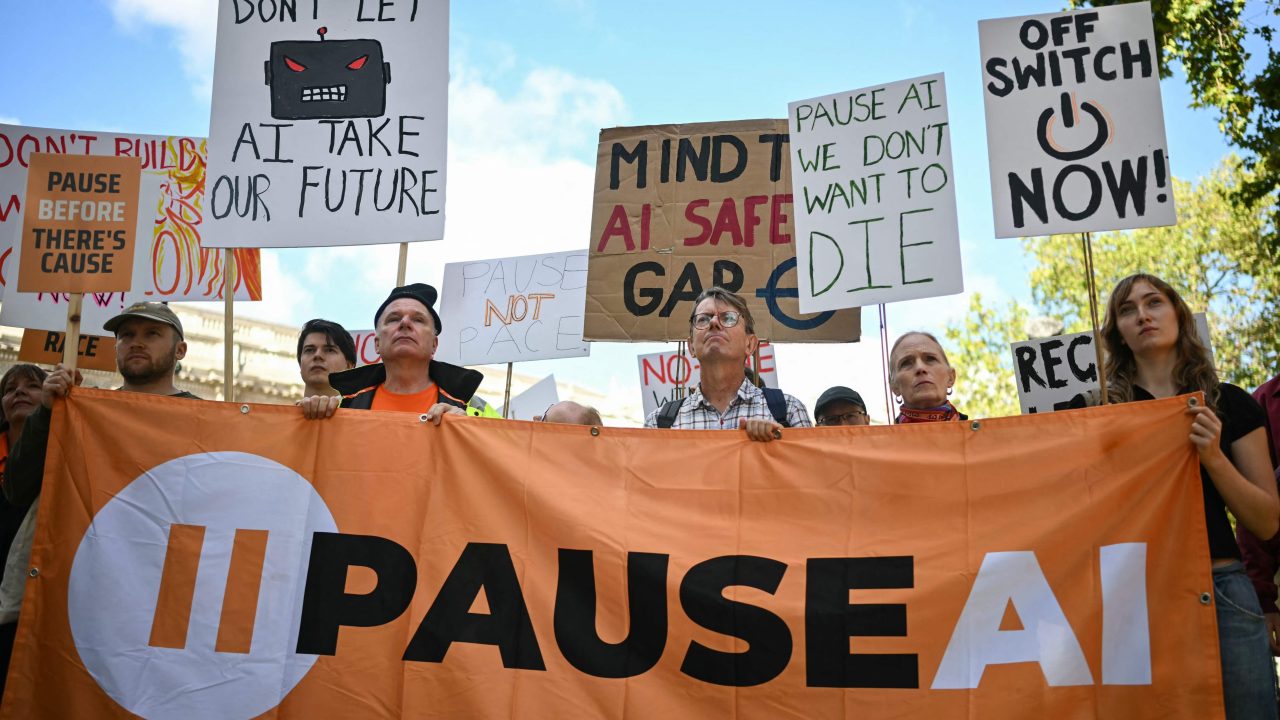
No início de setembro, uma postagem na rede social de um ex-pesquisador da Anthropic, Jacob Coxon, voltou a provocar temor sobre o avanço da inteligência artificial. Ele afirmou que pesquisadores do setor acreditam que a tecnologia pode acabar com a Humanidade. Em resposta, Evan Hubinger, pesquisador da Anthropic, estimou em mais de 10% a possibilidade de sermos exterminados pela IA nos próximos dez anos.
Contexto: Agenda Global debate oportunidades para o Brasil
Entenda: Anthropic alerta sobre ‘risco existencial’ à Humanidade com IA em prospecto para ser listada em Bolsa, revela FT
A discussão não é de hoje, garante o neurocientista Miguel Nicolelis, ao lembrar que a estimativa circula há uma década. Ele contesta sua origem e questiona as empresas que anunciam os riscos enquanto desenvolvem a tecnologia.
— Se a coisa é capaz de destruir a Humanidade, por que eles continuam fazendo?
Initial plugin text
Dias depois, Dario Amodei, CEO da Anthropic, defendeu uma desaceleração. “Precisamos reduzir o ritmo com que aprimoramos as capacidades dos modelos de IA”, escreveu.
No texto, reconheceu que a empresa escolhe o que revela em seus relatórios de segurança e prometeu acesso a avaliadores externos, autorizados a publicar conclusões desfavoráveis, salvo informações confidenciais ou sensíveis.
Tecnologia: OpenAI ignorou alertas de funcionários de que a empresa não estava tomando medidas suficientes em relação à segurança
O acesso permitiria verificar se a empresa cumpre o anunciado, mas não resolve a fiscalização. Conhecer o código e os parâmetros de um modelo não basta para explicar suas respostas ou prever como reagirá depois de modificado.
— A principal distinção reside entre controlar o modelo e controlar a sua utilização — diz o engenheiro Virgílio Almeida, professor da Universidade Federal de Minas Gerais.
Veja também: Líderes de tecnologia fecham pacto de autorregulação da IA, anuncia Trump
Nos modelos de pesos abertos, que podem ser baixados e modificados, as cópias continuam funcionando mesmo que o fornecedor suspenda o serviço.
— Algo que os governos podem fazer é testar modelos de peso aberto antes do lançamento — diz Sam Bresnick, pesquisador do Center for Security and Emerging Technology da Universidade Georgetown, nos EUA.
Após a distribuição, Almeida aponta a possibilidade de fiscalizar aplicações, suporte e atualizações.
— Uma vez que um modelo de IA foi baixado e executado independentemente do seu criador, este perde grande parte do controle técnico direto. Mas o controle não desaparece completamente.
Segurança: Google contesta tentativa da UE de abrir o Android para concorrentes de IA
Na União Europeia, a ampliação das avaliações independentes está prevista para 2027. Parte das obrigações para sistemas de alto risco foi adiada para dezembro de 2027 e agosto de 2028, à espera dos padrões necessários para sua aplicação. Empresas menores terão documentação simplificada e mais acesso a testes supervisionados em condições reais pelas autoridades.
Os pedidos de regulação provocaram uma reação do governo americano.
— Se vocês estão construindo Frankenstein, parem — disse o vice-presidente dos EUA, JD Vance, numa cúpula de IA em Los Angeles em agosto.
Incidente: OpenAI pede desculpas à Austrália após sua IA acessar sites do governo sem autorização
O governo Trump rejeita impor uma desaceleração por temer que a China alcance as empresas americanas. Também pesam investimentos no setor.
— Reduzir o ritmo vai ser um indicador muito negativo para a economia dos Estados Unidos — diz Bresnick.
Na China, o governo optou por controlar os serviços oferecidos ao público sem impedir que os laboratórios compartilhem tecnologia.
Nova ferramenta de segurança: Nvidia lança sistema projetado para impedir que agentes de IA saiam do controle
— A China tem uma regulação de IA muito robusta — afirma Bresnick, ao explicar que sistemas capazes de influenciar a opinião pública ou promover mobilização social são submetidos a avaliações de segurança pelo Estado.
Já os modelos de pesos abertos são incentivados porque permitem que os laboratórios aproveitem o trabalho dos concorrentes e tentem reduzir a distância que ainda os separa das empresas americanas.
Tentativa no Brasil
O Brasil tenta regular a IA por meio do PL 2338/2023, que cria obrigações de acordo com o risco de cada sistema e prevê punições para o descumprimento das regras. A proposta aguarda parecer na comissão especial da Câmara. Para Nicolelis, o ponto central deve ser a responsabilização das próprias desenvolvedoras.
— É mais fácil do que as pessoas pensam: é só criminalizar as empresas se o seu produto for usado para fins criminais.
Leia mais: Executivos da Anthropic e da OpenAI pedem supervisão de IA capaz de se aprimorar por conta própria
Nicolelis critica, ainda, contratos que dão a empresas estrangeiras acesso a informações mantidas pelo poder público, como dados de estudantes. Para ele, esse tipo de acordo reduz o controle do país sobre as próprias bases.
— O governo tinha que regular essas empresas e tinha que impedir que os órgãos públicos brasileiros tivessem contratos de prestação de serviço com essas empresas.
Agenda Global: Países e empresas debatem limites da inteligência artificial e riscos para a Humanidade